- Warranty
- 1 Days
G700 V6.4
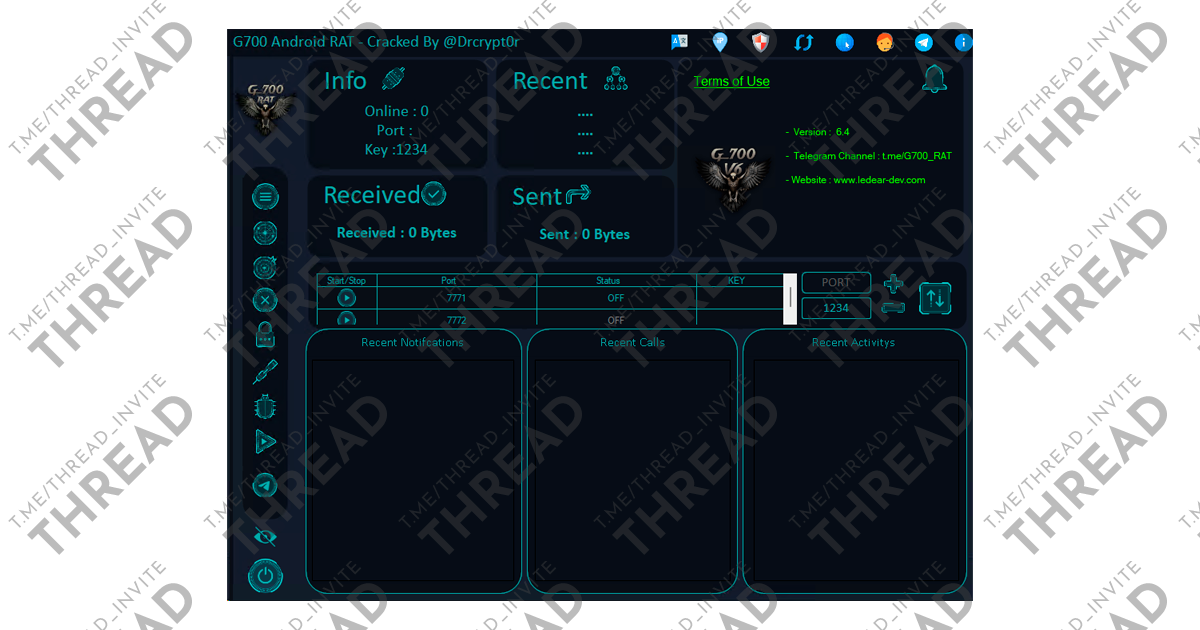
G700 es un troyano de acceso remoto (RAT) para Android, evolución avanzada de CraxsRAT. Escrito en C# (panel de control para escritorio) y Java (APK malicioso). Se vende por suscripción en foros clandestinos (~280 €/mes hasta ~2.050 € de acceso vitalicio). La versión 6.4 (identificada en mayo de 2026) incorpora mejoras de espionaje, persistencia y evasión.
Características principales
Control remoto total
Control completo del dispositivo: abrir apps, borrar/instalar archivos, ejecutar comandos en tiempo real, modificar ajustes del sistema.
Streaming en vivo de la pantalla ("screen live-streaming").
Espionaje
Grabación de vídeo con cámara frontal/trasera y audio con el micrófono.
Keylogging (registro de pulsaciones).
Acceso a contactos, mensajes SMS, llamadas, ubicación GPS y sistema de archivos (robo de ficheros).
Robo financiero
Objetivo principal: apps bancarias y de criptomonedas (p. ej. Trust Wallet).
Captura silenciosa de SMS con OTP/2FA, redirigidos a bots de Telegram controlados por el atacante.
Ataques de superposición (overlay): pantallas de phishing idénticas a apps legítimas para robar credenciales.
"Ghost Tap" y bypass de bloqueos: elude contraseñas, autenticación por huella y sesiones legítimas.
Evasión y persistencia
Abusa de los servicios de accesibilidad de Android para conseguir permisos críticos sin consentimiento del usuario; funciona en One UI (Samsung), MIUI/HyperOS (Xiaomi), OxygenOS (OnePlus), etc.
Elude protecciones incluso de Android 16.
Persistencia tras reinicios del dispositivo.
Distribución a veces mediante el truco "ClickFix" (falso CAPTCHA que hace ejecutar comandos a la víctima).

G700 es un troyano de acceso remoto (RAT) para Android, evolución avanzada de CraxsRAT. Escrito en C# (panel de control para escritorio) y Java (APK malicioso). Se vende por suscripción en foros clandestinos (~280 €/mes hasta ~2.050 € de acceso vitalicio). La versión 6.4 (identificada en mayo de 2026) incorpora mejoras de espionaje, persistencia y evasión.
Características principales
Control remoto total
Control completo del dispositivo: abrir apps, borrar/instalar archivos, ejecutar comandos en tiempo real, modificar ajustes del sistema.
Streaming en vivo de la pantalla ("screen live-streaming").
Espionaje
Grabación de vídeo con cámara frontal/trasera y audio con el micrófono.
Keylogging (registro de pulsaciones).
Acceso a contactos, mensajes SMS, llamadas, ubicación GPS y sistema de archivos (robo de ficheros).
Robo financiero
Objetivo principal: apps bancarias y de criptomonedas (p. ej. Trust Wallet).
Captura silenciosa de SMS con OTP/2FA, redirigidos a bots de Telegram controlados por el atacante.
Ataques de superposición (overlay): pantallas de phishing idénticas a apps legítimas para robar credenciales.
"Ghost Tap" y bypass de bloqueos: elude contraseñas, autenticación por huella y sesiones legítimas.
Evasión y persistencia
Abusa de los servicios de accesibilidad de Android para conseguir permisos críticos sin consentimiento del usuario; funciona en One UI (Samsung), MIUI/HyperOS (Xiaomi), OxygenOS (OnePlus), etc.
Elude protecciones incluso de Android 16.
Persistencia tras reinicios del dispositivo.
Distribución a veces mediante el truco "ClickFix" (falso CAPTCHA que hace ejecutar comandos a la víctima).